
CatSuite transforma celulares Android em uma suíte portátil de pentest sem necessidade de root
Contexto editorial
Conteúdo da matéria
CatSuite transforma celulares Android em uma suíte portátil de pentest sem necessidade de root
Contexto adicional
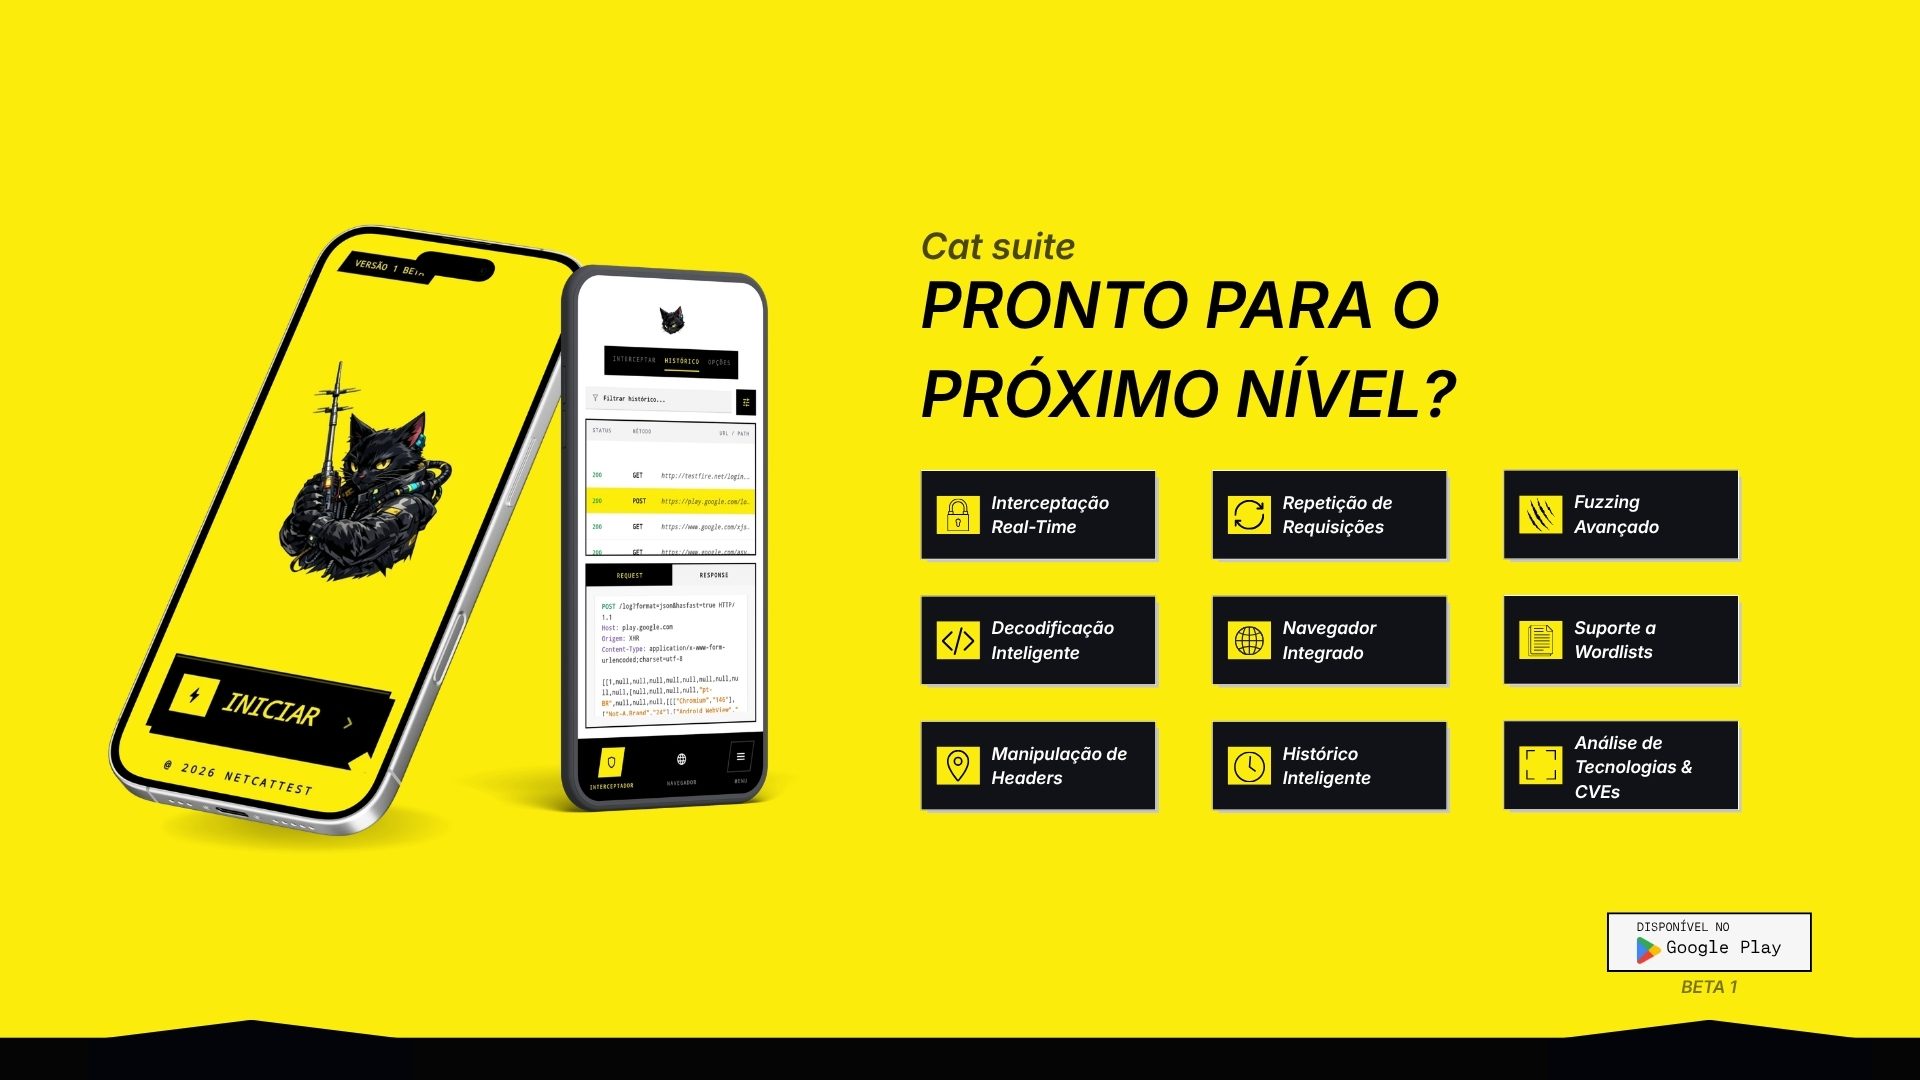
Uma nova ferramenta brasileira pretende levar recursos tradicionalmente encontrados em ambientes desktop de testes de segurança diretamente para smartphones. O CatSuite, aplicativo de cibersegurança desenvolvido para Android, será lançado em 31 de agosto de 2026 com a proposta de transformar o celular em uma estação portátil para análise e testes de segurança, sem necessidade de acesso root.
Contexto adicional
Voltado para profissionais, pesquisadores, estudantes e entusiastas de cibersegurança, o aplicativo reúne em uma única interface recursos para inspeção de aplicações web, interceptação e modificação de tráfego HTTP(S), análise de requisições e respostas, automação de testes e inteligência artificial integrada.
Contexto adicional
Um dos principais componentes do CatSuite é seu navegador integrado, desenvolvido para permitir que o usuário navegue por aplicações enquanto acompanha e analisa as comunicações realizadas.
Contexto adicional
Além da navegação convencional, é possível utilizar modo desktop, visualizar código-fonte, inspecionar elementos da página, analisar DOM e JavaScript e modificar diferentes headers HTTP. O aplicativo também conta com opções predefinidas para facilitar determinadas alterações durante testes.
Contexto adicional
Interceptação de requisições e respostas pelo próprio Android
Contexto adicional
O CatSuite possui um sistema de interceptação de tráfego integrado ao navegador.
Contexto adicional
As requisições e respostas HTTP(S) realizadas durante a navegação podem ser registradas em um histórico contendo informações como headers, corpo da mensagem e outros dados relevantes para a análise.
Contexto adicional
Quando o modo de interceptação está ativado, uma requisição pode ser pausada antes de continuar seu caminho. O profissional pode analisar seus parâmetros, modificar informações e posteriormente encaminhá-la.
Contexto adicional
O mesmo conceito pode ser aplicado às respostas recebidas.
Contexto adicional
O objetivo é permitir que parte do fluxo de trabalho normalmente realizado em ferramentas de segurança para computadores também possa ser executado diretamente pelo smartphone.
Contexto adicional
As requisições capturadas podem ainda ser encaminhadas entre diferentes módulos do CatSuite. Uma comunicação encontrada no histórico, por exemplo, pode seguir diretamente para ferramentas de repetição, automação ou análise por inteligência artificial.
Contexto adicional
Repeater, Intruder e descoberta de conteúdo
Contexto adicional
Entre os módulos disponíveis está o Repeater, que permite reenviar e modificar requisições para analisar diferentes comportamentos de uma aplicação.
Contexto adicional
O Intruder oferece recursos para automatização de testes utilizando parâmetros e wordlists, enquanto o módulo de descoberta permite procurar diretórios, arquivos e outros recursos durante avaliações de segurança.
Contexto adicional
O CatSuite foi desenvolvido para trabalhar também com wordlists de grande porte, incluindo listas conhecidas no ecossistema de segurança, utilizando processamento projetado para evitar o carregamento integral desses arquivos na memória do smartphone.
Contexto adicional
A suíte inclui ainda ferramentas para análise SSL/TLS, bloco de notas integrado e recursos destinados à identificação de tecnologias utilizadas por aplicações web.
Contexto adicional
Outro componente, chamado CatEyes, auxilia na identificação de tecnologias, versões, possíveis vulnerabilidades e CVEs relacionados aos componentes encontrados durante uma análise.
Contexto adicional
Smartphone também pode funcionar como proxy para outros dispositivos
Contexto adicional
Um dos recursos que diferencia o CatSuite é o Proxy de Rede.
Contexto adicional
Além de analisar o tráfego produzido pelo navegador interno, o smartphone pode disponibilizar um proxy através de seu endereço IP e de uma porta na rede local.
Contexto adicional
Com isso, outro computador, smartphone ou dispositivo presente na mesma rede pode ser configurado para utilizar o Android executando o CatSuite como proxy.
Contexto adicional
O próprio aplicativo disponibiliza uma página local através da qual o certificado CA necessário para ambientes de teste pode ser instalado no dispositivo que será analisado.
Contexto adicional
Depois da configuração, o tráfego compatível encaminhado pelo dispositivo pode aparecer dentro do histórico do CatSuite.
Contexto adicional
A partir daí, as comunicações podem seguir pelo mesmo fluxo disponível para o navegador interno: inspeção, interceptação, modificação, repetição ou encaminhamento para outros módulos.
Contexto adicional
Na prática, um smartphone executando o CatSuite pode funcionar como uma estação portátil de análise de tráfego para outros equipamentos da rede, sem depender de um computador executando a suíte.
Contexto adicional
Cat IA leva inteligência artificial para dentro do fluxo de pentest
Contexto adicional
O aplicativo também possui uma inteligência artificial integrada chamada Cat IA.
Contexto adicional
Em vez de funcionar apenas como um chatbot separado das ferramentas de segurança, a proposta é permitir que a inteligência artificial participe do fluxo de análise.
Contexto adicional
Uma requisição encontrada durante um teste pode ser encaminhada diretamente para a Cat IA para interpretação e análise. A inteligência artificial também foi projetada para interagir com funcionalidades internas do CatSuite, permitindo combinar análise automatizada com diferentes módulos disponíveis na plataforma.
Contexto adicional
O usuário pode configurar seu próprio provedor de inteligência artificial, mantendo maior flexibilidade sobre qual serviço será utilizado.
Contexto adicional
A integração busca reduzir a necessidade de copiar informações entre diversas ferramentas durante uma avaliação e permitir que contexto técnico obtido pelo próprio CatSuite seja utilizado nas análises.
Contexto adicional
Segurança e privacidade no dispositivo
Contexto adicional
Mesmo reunindo ferramentas avançadas de análise de tráfego, o CatSuite foi desenvolvido para funcionar sem necessidade de root no Android.
Contexto adicional
O aplicativo também evita depender de permissões invasivas, como acesso indiscriminado aos arquivos pessoais do dispositivo, para oferecer suas principais funcionalidades.
Contexto adicional
Para proteger o acesso à ferramenta e às informações armazenadas nela, o usuário também pode habilitar proteção por biometria.
Contexto adicional
Uma ferramenta brasileira de segurança ofensiva para Android
Contexto adicional
O CatSuite é um projeto brasileiro desenvolvido pela NetCatTest e busca aproximar ferramentas de segurança ofensiva do ambiente mobile.
Contexto adicional
A proposta não é substituir necessariamente as grandes plataformas desktop utilizadas por profissionais, mas oferecer uma alternativa portátil para situações em que um smartphone pode ser mais conveniente, além de explorar possibilidades específicas do Android.
Contexto adicional
A integração entre navegador, histórico, interceptação, proxy, Repeater, Intruder, descoberta de conteúdo e inteligência artificial também permite que informações encontradas em uma etapa sejam utilizadas rapidamente em outra, sem abandonar o aplicativo.
Contexto adicional
O CatSuite será lançado para Android em 31 de agosto de 2026.
Contexto adicional
A ferramenta é destinada a testes de segurança autorizados, pesquisa e fins educacionais, devendo ser utilizada apenas em sistemas próprios ou nos quais o profissional possua autorização para realizar avaliações.
Contexto adicional
Mais informações sobre o CatSuite: netcattest.com/catsuite
Contexto adicional
NetCatTest: netcattest.com
Esta síntese organiza os fatos confirmados na fonte. Consulte a publicação original para acessar documentos, declarações e todos os detalhes.
Acessar publicação em netcattest.comContinue acompanhando
- Um leitor de códigos de barras pode ser suficiente para lançar um ciberataque a um armazémDestaque recente
- PHP revela nova vulnerabilidade após crise com falha crítica - EstadãoDestaque recente
- Como as novas vulnerabilidades do PHP colocam usuários domésticos e seus dispositivos em riscoDestaque recente
- Ações de cibersegurança estendem rali enquanto Cloudflare sobe 6%; Deutsche Bank diz que ...Destaque recente